
Painel de LedExperiência do consumidor
Painel de LED conectado também pode ser atacado: riscos de cibersegurança
26 out 2026
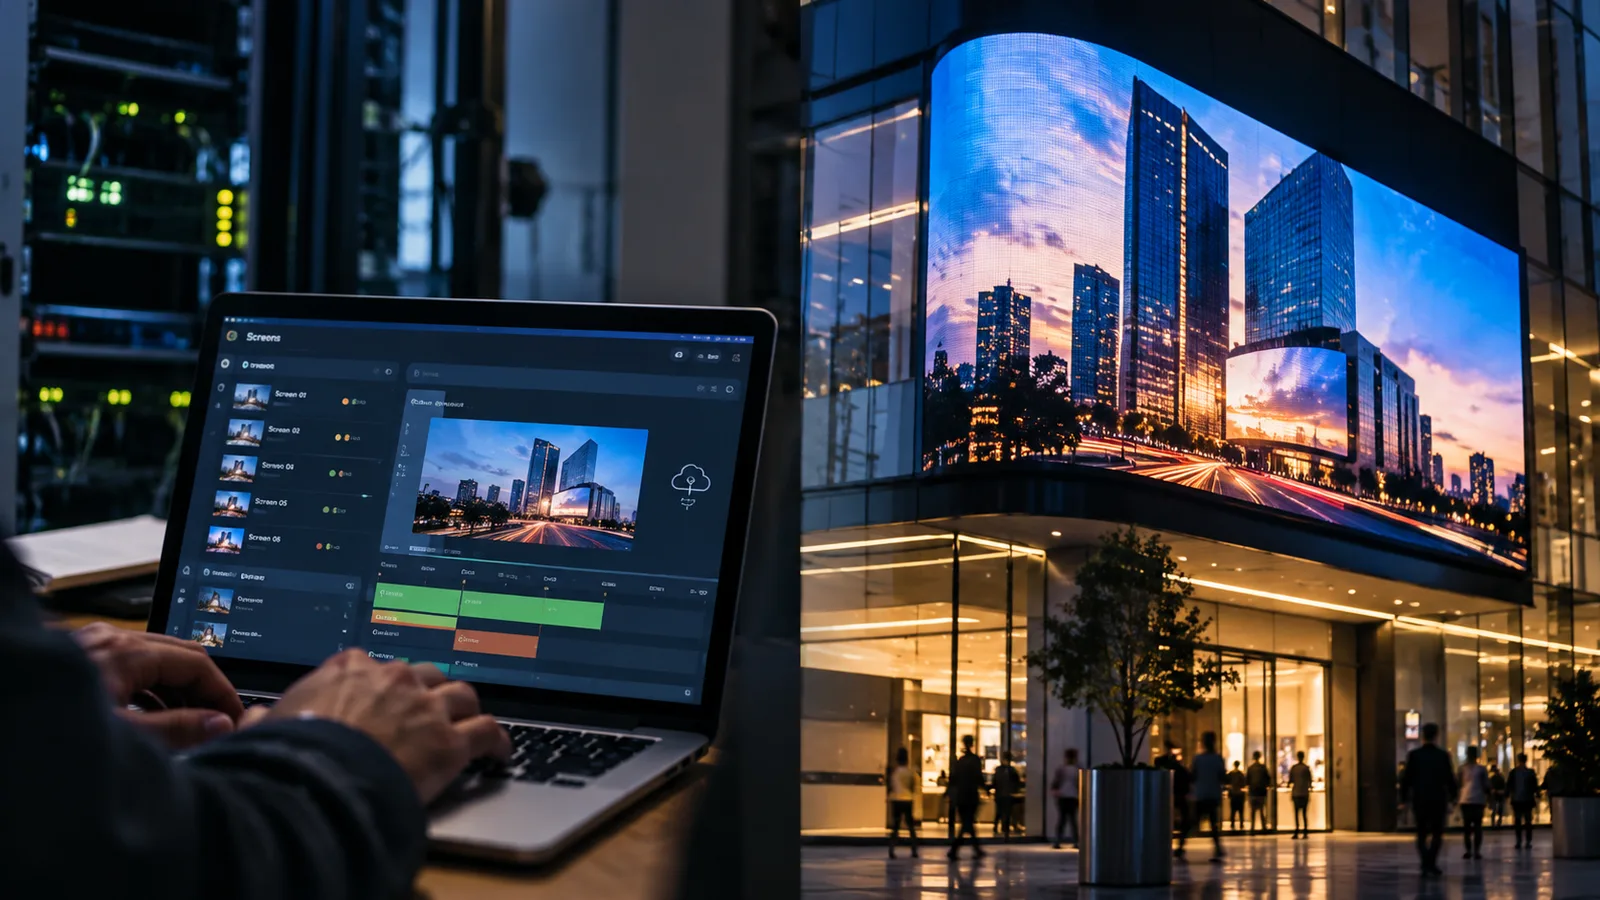
Um painel de LED conectado pode fazer parte da infraestrutura digital de uma empresa. Players de mídia, softwares de gerenciamento, redes Wi-Fi, computadores, serviços em nuvem e acessos remotos permitem trocar campanhas em segundos e controlar telas instaladas em diferentes locais. No entanto, essa conectividade também cria uma questão que ainda recebe pouca atenção nos projetos: cibersegurança.
O risco não está nos LEDs que formam a imagem. Ele aparece nos dispositivos e sistemas responsáveis por controlar o que será exibido.
Se um player, computador, conta administrativa ou serviço remoto for comprometido, uma pessoa não autorizada pode, dependendo da arquitetura utilizada, interferir na operação, alterar conteúdos ou utilizar aquele equipamento como parte de um ataque maior à rede.
Por isso, segurança digital também precisa entrar no planejamento de projetos de comunicação visual conectada.
Um painel de LED conectado pode realmente ser hackeado?
Sim, mas é importante entender o que isso significa.
Normalmente, não é o módulo de LED que sofre um ataque. O alvo tende a ser algum componente conectado ao sistema, como:
player de mídia;
computador de controle;
software de gerenciamento;
roteador;
rede Wi-Fi;
plataforma em nuvem;
aplicativo de controle;
conta de usuário;
ferramenta de suporte remoto.
Em outras palavras, quanto mais recursos de conectividade são adicionados ao projeto, mais importante se torna controlar como esses recursos se comunicam.
Isso não significa que utilizar internet ou gerenciamento remoto seja uma má decisão.
Pelo contrário. A conectividade permite centralizar operações, atualizar campanhas rapidamente, monitorar players e controlar diversas telas a partir de uma única estrutura.
O problema aparece quando essa conveniência é implementada sem uma política adequada de segurança.
Cibersegurança em painel de LED começa pela arquitetura da rede
Considere uma empresa com dez lojas.
Cada unidade possui um painel de LED e um player conectado à internet. A matriz envia campanhas remotamente para todos os locais.
Essa arquitetura pode ser extremamente eficiente.
Entretanto, algumas perguntas precisam ser feitas:
Quem possui acesso ao sistema?
As senhas são individuais?
Existe autenticação em dois fatores?
O player está conectado à mesma rede utilizada pelos computadores administrativos?
Existem portas ou serviços desnecessários disponíveis?
O equipamento recebe atualizações de segurança?
É possível identificar quem publicou determinado conteúdo?
Essas perguntas passam a fazer parte do projeto porque um equipamento conectado não deve ser analisado apenas pela função que executa.
Ele também deve ser analisado como um dispositivo presente dentro de uma rede.
O NIST, instituto norte-americano responsável por diversos padrões e recomendações técnicas, destaca que entender o comportamento de rede esperado de dispositivos conectados permite aplicar controles de acesso e restringir comunicações desnecessárias. Isso também ajuda a identificar comportamentos anormais que podem indicar comprometimento.
Quais são os principais riscos de um painel de LED conectado?
Não existe apenas um tipo de ataque possível. Os riscos variam de acordo com o sistema utilizado e com a forma como ele foi configurado.
1. Senhas fracas ou compartilhadas
Esse é um dos problemas mais simples e, ao mesmo tempo, mais importantes.
Imagine que cinco funcionários utilizam o mesmo usuário e a mesma senha para controlar dezenas de telas.
Quando alguém deixa a empresa, quem altera essa senha?
E se ela também estiver sendo utilizada em outro serviço?
E se tiver sido enviada diversas vezes por mensagens?
Credenciais fracas, previsíveis ou compartilhadas aumentam significativamente o risco de acesso indevido.
A OWASP, organização internacional de referência em segurança de aplicações, inclui senhas fracas, previsíveis ou incorporadas ao próprio dispositivo entre os principais riscos associados a sistemas IoT.
Por isso, cada operador deve ter, quando o sistema permitir, uma identificação própria e somente as permissões necessárias para sua função.
2. Acesso remoto mal configurado
A possibilidade de acessar um sistema a quilômetros de distância é extremamente útil para suporte e manutenção.
Por outro lado, abrir acesso remoto indiscriminadamente pode criar uma nova superfície de ataque.
A CISA recomenda controles como autenticação multifator, princípio do menor privilégio, revisão de contas e proteção adequada dos serviços de acesso remoto.
Isso significa que o suporte remoto não deve simplesmente permanecer disponível para qualquer pessoa que conheça uma senha.
O ideal é saber:
quem tem acesso;
de onde pode acessar;
quais equipamentos pode controlar;
quais ações pode executar;
quando aquele acesso foi utilizado.
O tema é especialmente importante porque o suporte remoto é uma ferramenta útil na operação de painéis de LED. A DSHOW explica em seu conteúdo sobre suporte remoto para painel de LED como diversos problemas de configuração e operação podem ser diagnosticados dessa maneira.
Segurança e facilidade de suporte precisam coexistir.
3. Painel conectado à mesma rede dos computadores da empresa
Imagine uma loja em que caixas, notebooks administrativos, impressoras, câmeras e players estejam todos dentro da mesma rede sem separação adequada.
Se um dispositivo for comprometido, essa estrutura pode facilitar a movimentação do atacante entre diferentes equipamentos.
Por isso, uma das práticas utilizadas em segurança é a segmentação de rede.
A CISA recomenda a segmentação como forma de limitar o acesso entre sistemas e reduzir a possibilidade de movimentação lateral após uma invasão. O NIST também descreve a segmentação como parte importante de uma arquitetura de defesa em profundidade.
Na prática, dependendo do tamanho da operação, os players e equipamentos de comunicação visual podem ficar em uma rede ou VLAN específica.
Assim, o sistema não recebe acesso desnecessário a outros recursos corporativos.
4. Equipamentos e softwares desatualizados
Um painel pode continuar funcionando normalmente durante anos.
Isso não significa que todos os componentes digitais ligados a ele devam permanecer durante anos sem atualização.
Players, sistemas operacionais, aplicativos de gerenciamento, roteadores e softwares de controle podem receber atualizações que corrigem problemas, inclusive vulnerabilidades.
Equipamentos conectados diretamente à internet merecem atenção especial.
A CISA recomenda estabelecer uma rotina de atualização, priorizando sistemas que acessam ou podem ser acessados pela internet.
Por isso, a manutenção de um projeto conectado não deve observar somente fonte, módulo, cabeamento e estrutura.
O software também faz parte da manutenção.
5. Contas antigas continuam funcionando
Um funcionário muda de função.
Uma agência deixa de atender a empresa.
Um fornecedor termina um contrato.
Um técnico externo conclui um serviço.
A pergunta é simples:
o acesso dessas pessoas também foi encerrado?
Contas esquecidas são uma vulnerabilidade silenciosa.
Por isso, acessos administrativos devem ser revisados periodicamente, especialmente em empresas com muitas unidades ou fornecedores externos.
A lógica é aplicar o princípio do menor privilégio: cada usuário recebe somente o acesso necessário e somente durante o período necessário.
E se alguém conseguir alterar o conteúdo do painel?
Esse talvez seja o risco mais fácil de visualizar.
Se uma pessoa obtiver acesso ao sistema responsável pela publicação, ela poderá, dependendo das permissões disponíveis, substituir uma campanha, apagar uma programação ou publicar conteúdo não autorizado.
Em uma tela interna de uma empresa, isso já seria um problema.
Agora imagine a mesma situação em:
uma fachada de grande formato;
uma rede de supermercados;
um shopping;
uma concessionária;
uma instituição financeira;
uma arena;
uma rede de franquias;
dezenas de lojas simultaneamente.
Quanto maior a visibilidade da tela, maior pode ser o impacto reputacional de uma publicação indevida.
Nesse cenário, a segurança precisa proteger duas coisas diferentes:
a infraestrutura tecnológica e a identidade da marca.
O painel precisa estar conectado à internet o tempo todo?
Não necessariamente.
Essa distinção é importante.
Diversos sistemas conseguem armazenar os conteúdos localmente no player. Dessa forma, a tela continua reproduzindo uma programação mesmo sem uma conexão permanente com a internet.
A conexão costuma ser necessária quando a empresa deseja recursos como:
atualização remota;
monitoramento;
sincronização;
conteúdo dinâmico online;
controle em nuvem;
gerenciamento de várias unidades.
A DSHOW explica esse funcionamento com mais detalhes no artigo Painel de LED funciona sem internet?. O conteúdo já armazenado pode continuar sendo reproduzido mesmo quando determinadas funções online ficam temporariamente indisponíveis.
Isso cria uma decisão importante de projeto.
Um painel não precisa ter mais conectividade do que a operação realmente exige.
Cabo de rede e fibra óptica também entram nessa discussão?
Sim, mas de outra maneira.
Cabo de rede e fibra fazem parte da infraestrutura de transmissão. Entretanto, escolher fibra em vez de cabo de cobre não resolve automaticamente problemas de cibersegurança.
São assuntos relacionados, mas diferentes.
A fibra pode ser escolhida por fatores como distância, ambiente e arquitetura do projeto. Já a proteção contra acessos indevidos depende de controles como autenticação, segmentação, configuração dos equipamentos e gerenciamento da rede.
No artigo Fibra ou cabo de rede: como a distância muda o sinal do painel de LED, a DSHOW explica como essas tecnologias influenciam a transmissão e a estabilidade do sistema.
Portanto, infraestrutura física e segurança lógica precisam ser analisadas separadamente.
8 cuidados para proteger um painel de LED conectado
Não existe uma configuração universal para todos os projetos. Entretanto, algumas práticas formam uma boa base de segurança:
Trocar senhas padrão dos equipamentos.
Utilizar senhas fortes e exclusivas.
Ativar autenticação multifator quando a plataforma oferecer esse recurso.
Criar contas individuais para os operadores.
Separar equipamentos de comunicação visual da rede administrativa quando adequado.
Manter players, softwares e equipamentos de rede atualizados.
Revisar periodicamente usuários e acessos remotos.
Documentar quais equipamentos estão conectados e como eles se comunicam.
O último ponto é particularmente importante.
Uma empresa dificilmente consegue proteger aquilo que não sabe que está conectado.
O NIST recomenda conhecer o comportamento esperado dos dispositivos na rede justamente para permitir restrições de comunicação e identificar atividades inesperadas.
Quanto maior a rede de painéis, maior precisa ser a governança
Uma única tela dentro de uma loja é um cenário.
Cinquenta unidades distribuídas pelo Brasil são outro completamente diferente.
Conforme uma operação cresce, começam a surgir questões de governança:
Quem publica?
Quem aprova?
Quem administra usuários?
Quem recebe alertas?
Quem mantém os equipamentos atualizados?
Quem possui acesso remoto?
Existe registro das alterações?
O que acontece quando um funcionário ou fornecedor deixa a operação?
Esse tipo de organização reduz erros operacionais e também melhora a segurança.
Portanto, cibersegurança não precisa ser tratada somente como um problema do departamento de TI.
Ela também faz parte da gestão da comunicação digital.
Um painel de LED offline é automaticamente seguro?
Não.
Retirar um equipamento da internet reduz determinadas formas de exposição, mas não elimina todos os riscos.
Conteúdos ainda podem ser atualizados por computadores, redes locais ou dispositivos removíveis, como unidades USB.
Além disso, equipamentos podem receber arquivos provenientes de máquinas comprometidas.
Por isso, a segurança deve acompanhar todo o fluxo utilizado para produzir, transportar e publicar o conteúdo.
Em alguns projetos, uma arquitetura predominantemente offline pode ser adequada.
Em outros, o controle remoto é essencial.
O ponto principal não é escolher entre conectado e desconectado.
É compreender a necessidade da operação e proteger corretamente a arquitetura escolhida.
Cibersegurança também deve entrar na especificação do projeto
Durante muito tempo, as perguntas mais comuns antes da compra de um painel de LED foram:
Qual o pixel pitch?
Qual o brilho?
Qual o tamanho?
É indoor ou outdoor?
Qual a resolução?
Essas perguntas continuam essenciais.
Entretanto, projetos conectados acrescentam uma nova camada:
Como esse painel será controlado e protegido?
A resposta envolve player, software, infraestrutura de rede, acesso remoto, gestão de usuários e suporte técnico.
Um bom projeto não considera apenas o que a tela precisa exibir hoje.
Ele também considera como aquela estrutura será administrada durante os próximos anos.
Perguntas frequentes sobre cibersegurança em painel de LED
Um painel de LED pode ser hackeado?
Os módulos de LED não costumam ser o alvo principal. O risco está nos componentes conectados ao sistema, como players, computadores, softwares, contas, plataformas em nuvem e equipamentos de rede.
Alguém pode trocar remotamente o conteúdo do painel?
Pode acontecer se uma pessoa obtiver acesso não autorizado a uma conta ou sistema com permissão de publicação. Por isso, senhas fortes, controle de usuários e autenticação multifator são importantes.
Painel de LED precisa ficar conectado à internet?
Não necessariamente. Muitos sistemas podem reproduzir conteúdos armazenados localmente. A internet pode ser necessária para gerenciamento remoto, monitoramento e atualização de campanhas.
É melhor colocar o player em uma rede separada?
Em determinados ambientes corporativos, sim. A segmentação pode limitar a comunicação entre dispositivos e reduzir o impacto de um eventual comprometimento. A arquitetura deve ser definida em conjunto com os responsáveis pela infraestrutura de TI.
Fibra óptica deixa o painel mais seguro contra hackers?
Não automaticamente. A fibra é uma tecnologia de transmissão. Segurança digital depende também de autenticação, configuração, segmentação de rede, atualizações e controle de acesso.
Usar USB é mais seguro do que internet?
Não necessariamente. Dispositivos USB também podem transportar arquivos maliciosos. O método adequado depende da política de segurança e da arquitetura do projeto.
A tela ficou mais inteligente. A segurança precisa acompanhar.
O painel de LED deixou de ser apenas uma superfície capaz de reproduzir imagens.
Em operações modernas, ele pode fazer parte de uma infraestrutura que envolve computadores, redes, players, softwares, internet e serviços em nuvem.
Essa evolução trouxe enorme flexibilidade.
Também trouxe novas responsabilidades.
Portanto, ao planejar um projeto conectado, não pergunte somente qual conteúdo será exibido.
Pergunte também:
quem poderá controlar essa tela e quais barreiras impedem que alguém não autorizado faça isso?
Planejamento técnico, infraestrutura adequada e uma política de acesso bem definida ajudam a construir uma operação mais estável, controlada e segura.
Para desenvolver um projeto de painel de LED indoor ou outdoor, fale com a equipe da DSHOW e avalie não apenas a tela, mas toda a infraestrutura necessária para sua operação.